

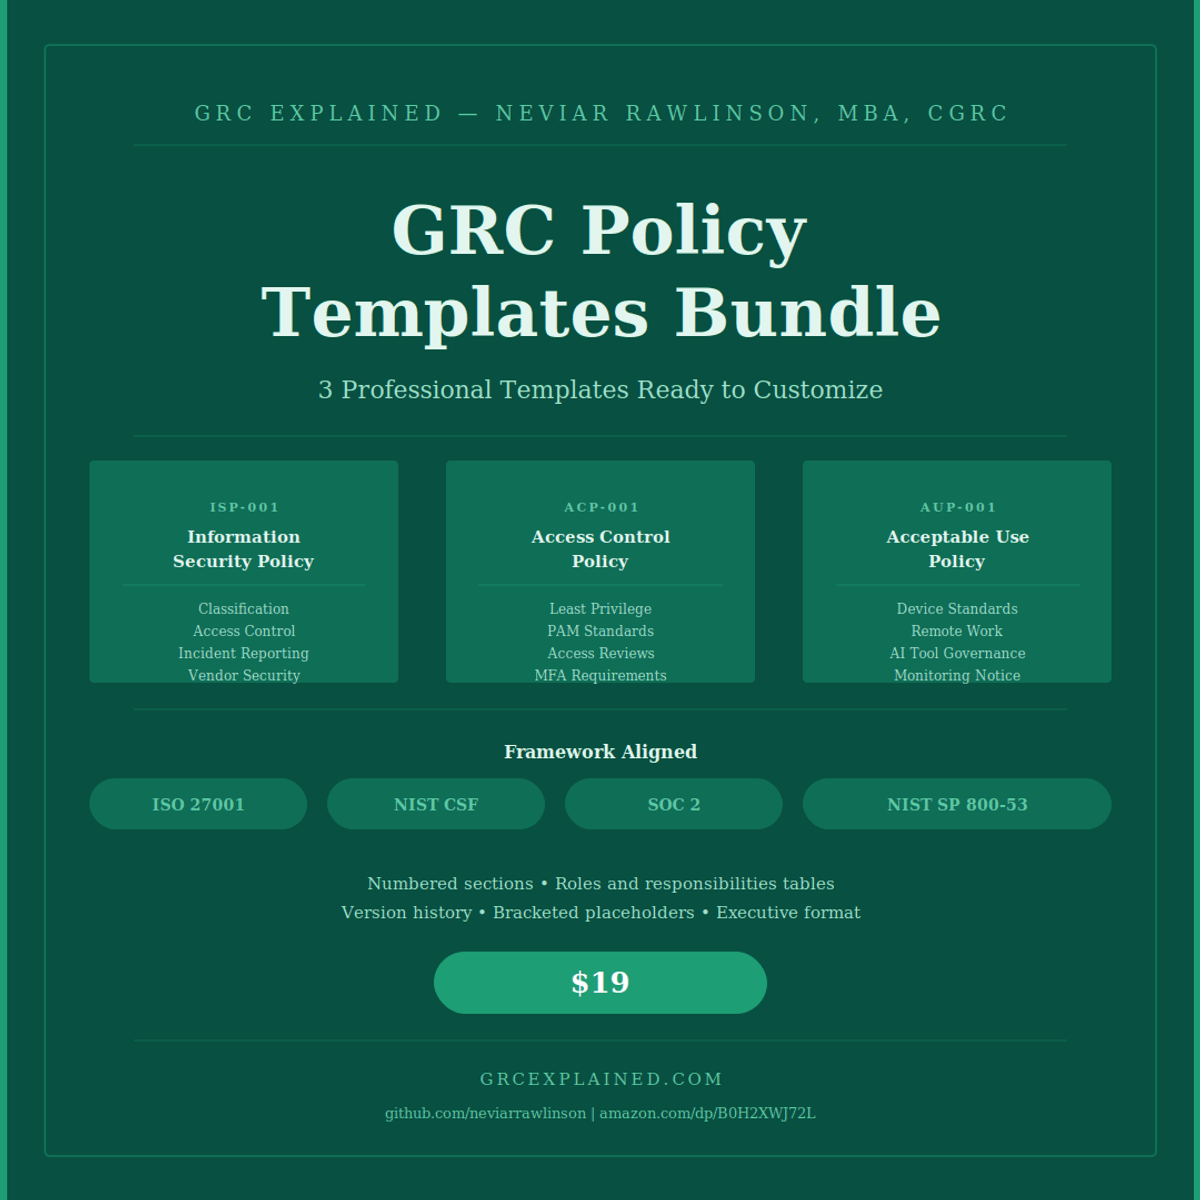
GRC Policy Templates Bundle — 3 Professional Templates Ready to Customize
$10
Three professional GRC policy templates built for practitioners
and ready to customize for your organization.
Includes:
Information Security Policy (ISP-001) — classification,
access control, authentication, data handling, incident
reporting, and third-party security
Access Control Policy (ACP-001) — least privilege, access
request and approval, user account lifecycle, privileged
access management, access reviews, MFA, and vendor controls
Acceptable Use Policy (AUP-001) — authorized use, prohibited
activities, device standards, remote work, AI tool governance,
and monitoring notice
Each policy includes numbered sections, roles and
responsibilities table, version history, and framework
alignment index.
Aligned to ISO 27001, NIST CSF, SOC 2, and NIST SP 800-53.
Executive document format. Bracketed placeholders ready
to customize. Free to adapt and use.
Built by Neviar Rawlinson, MBA, CGRC — GRC practitioner
and founder of GRC Explained.
$10
Введіть справедливу ціну
$
$10